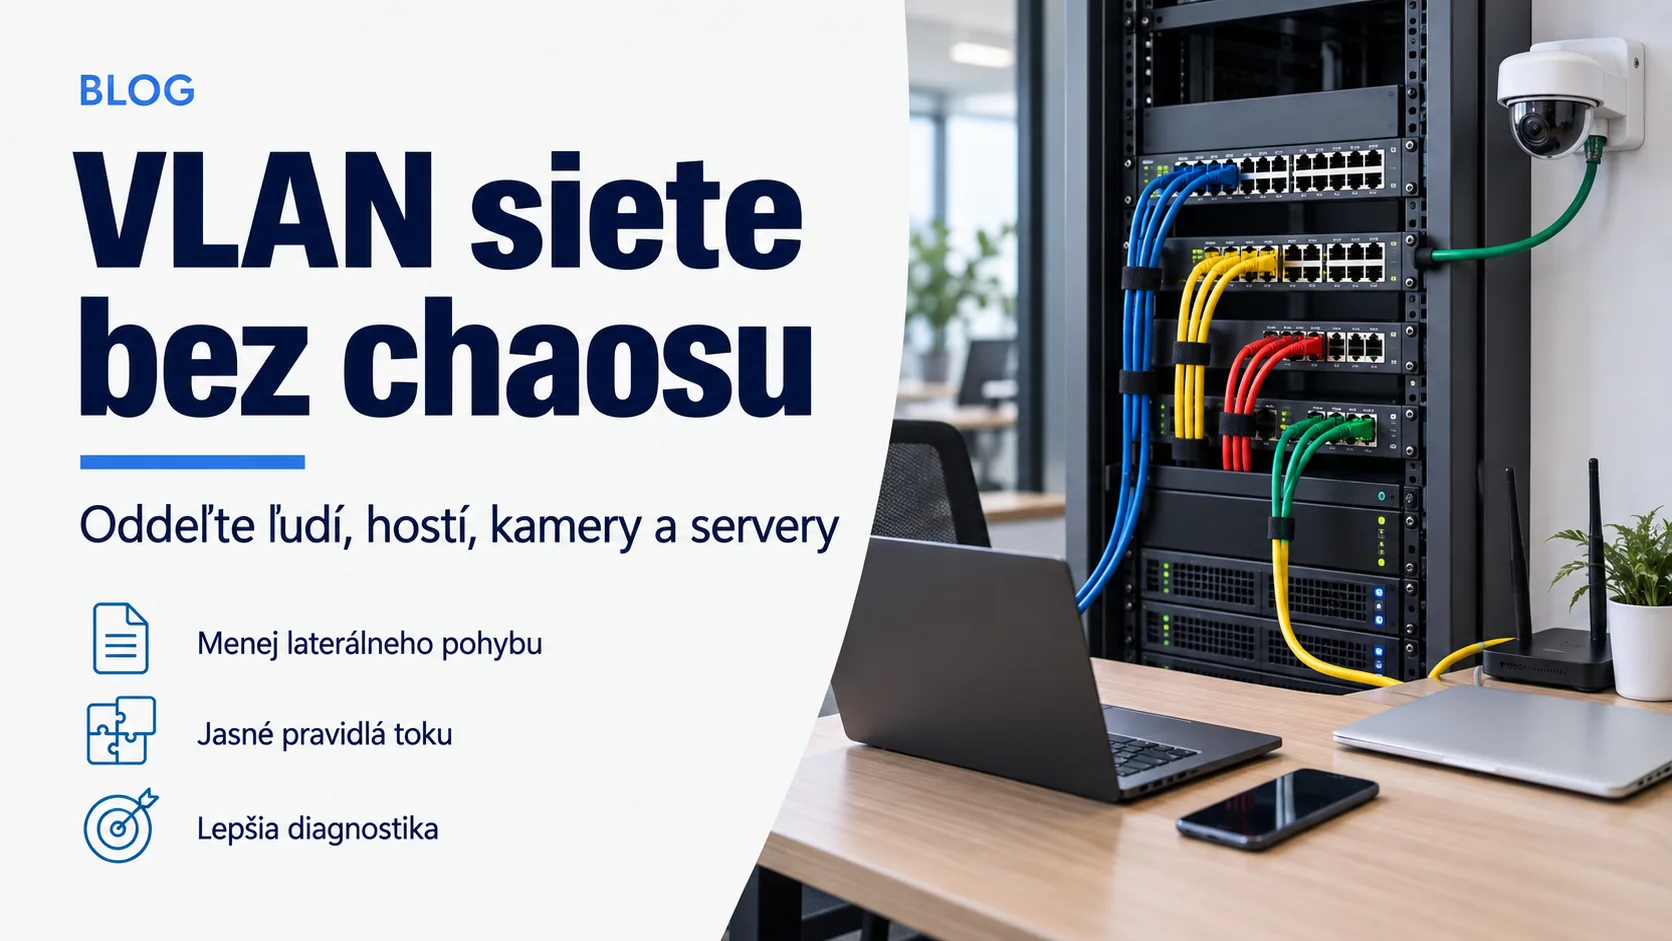
Wenn Notebooks, Besucher, Drucker, Kameras und Switch-Management ein Netz teilen, besitzt jedes Gerät einen unnötig großen Vertrauensbereich. VLANs teilen eine physische Infrastruktur in mehrere logische Netze, ohne für jede Gruppe einen eigenen Switch zu benötigen.
Segmentierung gehört zur Planung und Verwaltung des Firmennetzes. Das Ziel sind nicht möglichst viele VLANs, sondern klare Grenzen, Verantwortliche und erlaubte Datenflüsse.
Ein VLAN trennt Broadcast-Domänen, die Firewall steuert den Zugriff
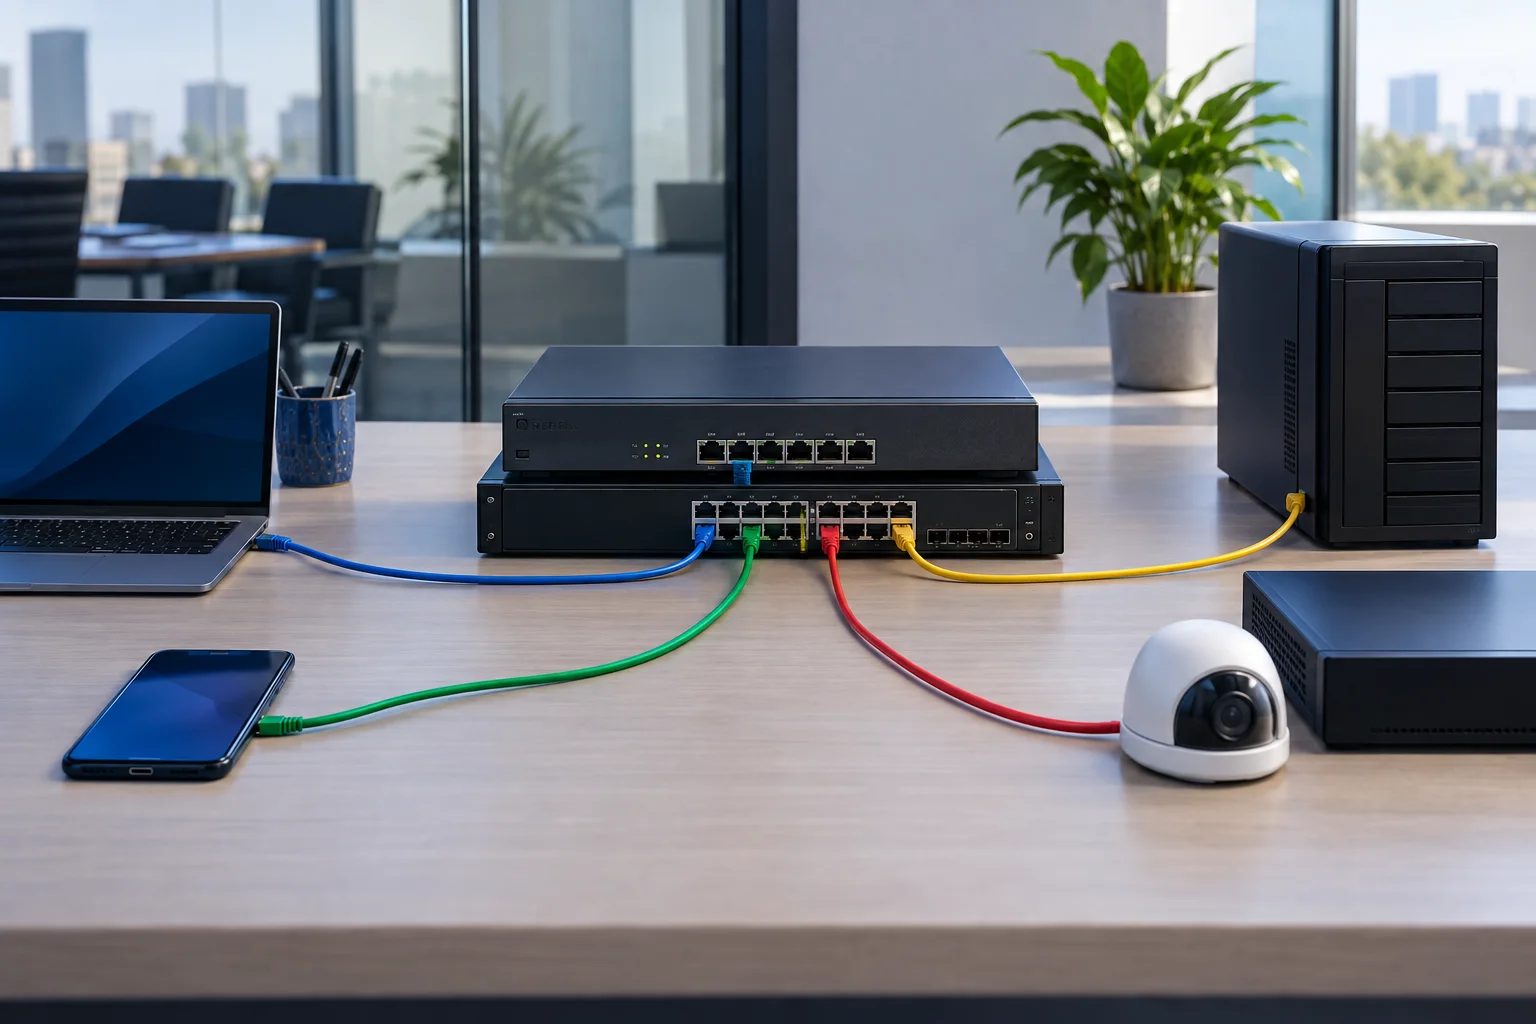
Ports und WLANs in demselben VLAN bilden eine gemeinsame Broadcast-Domäne. Frames werden nicht automatisch zwischen VLANs vermittelt; das übernimmt ein Router oder eine Firewall. Dort werden Quellen, Ziele und erlaubte Dienste festgelegt.
Praktisches Modell für ein kleineres Unternehmen
- Arbeitsplätze und verwaltete Notebooks
- Server und Speicher
- IP-Kameras und NVR
- Gäste und private Geräte
- Management von Switches, Access Points und Firewall
Das Gastnetz braucht meist nur Internet. Kameras sollten hauptsächlich mit NVR und Verwaltungsstationen kommunizieren. Das Management-VLAN bleibt bestimmten Administratoren vorbehalten.
Einführung ohne vermeidbare Unterbrechung
- Geräte, Ports, SSIDs und Abhängigkeiten erfassen.
- Adressbereiche, DHCP und Regeln entwerfen.
- Eine unkritische Gruppe testen.
- Geräte schrittweise umstellen und Protokolle prüfen.
- Dokumentation und Konfigurationssicherung aktualisieren.
Wo Fehler entstehen
Typisch sind undokumentierte Trunks, ein falsches Native VLAN, fehlendes DHCP Relay oder eine zu breite Any-Any-Regel. Eine Sicherheitsprüfung sollte außerdem bestätigen, dass das Benutzernetz weder Switches noch Kameras verwalten kann.
Mit Kommunikationsflüssen beginnen, nicht mit VLAN-Nummern
Yenwa kann Geräte erfassen, Segmentierung und Firewall-Regeln entwerfen und die Umstellung schrittweise mit Verfügbarkeitskontrolle durchführen.
Quellen und weitere Informationen
- Virtual Local Area Network Definition — Cisco
- What Is a LAN? — Cisco