Am 29. August 2026 war auf der Website von OpenAI ein offener Aufruf zu kollektivem Handeln in der Cyberabwehr verfügbar. Unterstützt wird er von einer breiten Gruppe von Organisationen aus Technologie, Sicherheit, Finanzdienstleistungen, Telekommunikation und Beratung. Der Grundgedanke ist einfach: Die Fähigkeiten künstlicher Intelligenz entwickeln sich auf beiden Seiten, und Verteidiger haben nur ein begrenztes Zeitfenster, um seit Jahren bekannte Schwachstellen zu beseitigen.
Der Aufruf kündigt weder ein neues Sicherheitsprodukt an, noch belegt er, dass bereits jeder Angriff künstliche Intelligenz nutzt. Er ist eine Prognose und Empfehlung der Unterzeichner. Für die Leitung eines normalen Unternehmens ist ein anderer Punkt wichtiger: Auch fortgeschrittene Werkzeuge helfen nicht, wenn das Unternehmen seine Systeme nicht kennt, privilegierte Zugriffe nicht zuordnen kann, nicht unterstützte Geräte übersieht und nach einem Vorfall nicht wiederherstellungsfähig ist.
Was OpenAI und die Unterzeichner tatsächlich vorschlagen
Der Aufruf nennt drei Grundsätze. Der bisherige Sicherheitszustand werde nicht genügen, weil Organisationen alte Fehler, übermäßige Berechtigungen, Fehlkonfigurationen, ungepatchte Software, schwache Authentifizierung und technische Altlasten mit sich tragen. Mehr Verteidiger sollen Zugang zu Werkzeugen erhalten, die bei der Cyberabwehr helfen können. Gleichzeitig sollen praktische Erkenntnisse, geprüfte Korrekturen, Bedrohungsinformationen und Reaktionsabläufe geteilt werden.
Organisationen sollen Cyberabwehr zur Führungspriorität machen, die risikoreichsten Schwächen beheben, das Ergebnis ohne Gefährdung wesentlicher Abläufe prüfen und die Sicherheitsanforderungen an alles erhöhen, was sie kaufen, entwickeln und einsetzen — einschließlich KI-generierten Codes. Betont werden das Prinzip der geringsten Rechte, starke Zugriffskontrollen, mehrschichtige Sicherheit und geprüfte kompensierende Maßnahmen, wenn ein sofortiger Patch nicht möglich ist.
Diese Richtung stimmt mit dem NIST Cybersecurity Framework 2.0 überein. Es richtet sich unabhängig von Größe und Branche an Organisationen und gliedert Cybersicherheit in Steuerung, Identifikation, Schutz, Erkennung, Reaktion und Wiederherstellung. NIST betont zugleich, dass der Rahmen kein einzelnes technisches Rezept vorschreibt. Jedes Unternehmen muss die Ergebnisse an eigene Risiken, Ressourcen und betriebliche Prioritäten anpassen.
Was kollektive Abwehr für ein normales Unternehmen bedeutet
Kollektive Abwehr bedeutet weder, Verantwortung an einen Dienstleister abzugeben, noch auf eine universelle Korrektur zu warten. Die Umgebung muss so vorbereitet sein, dass ein Unternehmen vertrauenswürdige Informationen schnell aufnehmen, bewerten, umsetzen und prüfen kann. Warnt ein Hersteller vor einer Firewall-Schwachstelle, müssen internes Team oder Administrator wissen, wo das Modell eingesetzt wird, welche Abläufe es schützt, wer eine Änderung genehmigen darf und wie die Konfiguration zurückgesetzt wird, falls ein Update einen Ausfall verursacht.
Zur praktischen Zusammenarbeit gehören deshalb klare Kontakte zum IT-Dienstleister, Internetanbieter, Cloud-Partner und zu Lieferanten kritischer Anwendungen. Ebenso wichtig sind Regeln, nach denen aus einer Schwachstellenmeldung eine Aufgabe mit Eigentümer, Termin, Test und Abschlussnachweis wird. Eine geteilte Bedrohungsliste ohne Inventar und Verantwortung erzeugt lediglich weitere E-Mails.
Für kleinere Unternehmen kann auch professionelle Netzwerkadministration und Monitoring ein kollektives Element bieten: Der Dienstleister verfolgt Gerätesupport, relevante Sicherheitshinweise und Konfigurationsänderungen über mehrere Umgebungen hinweg, führt den konkreten Eingriff aber nur im autorisierten Umfang und mit Blick auf den Betrieb des Kunden aus.
Sechs Schritte, die sofort umgesetzt werden können
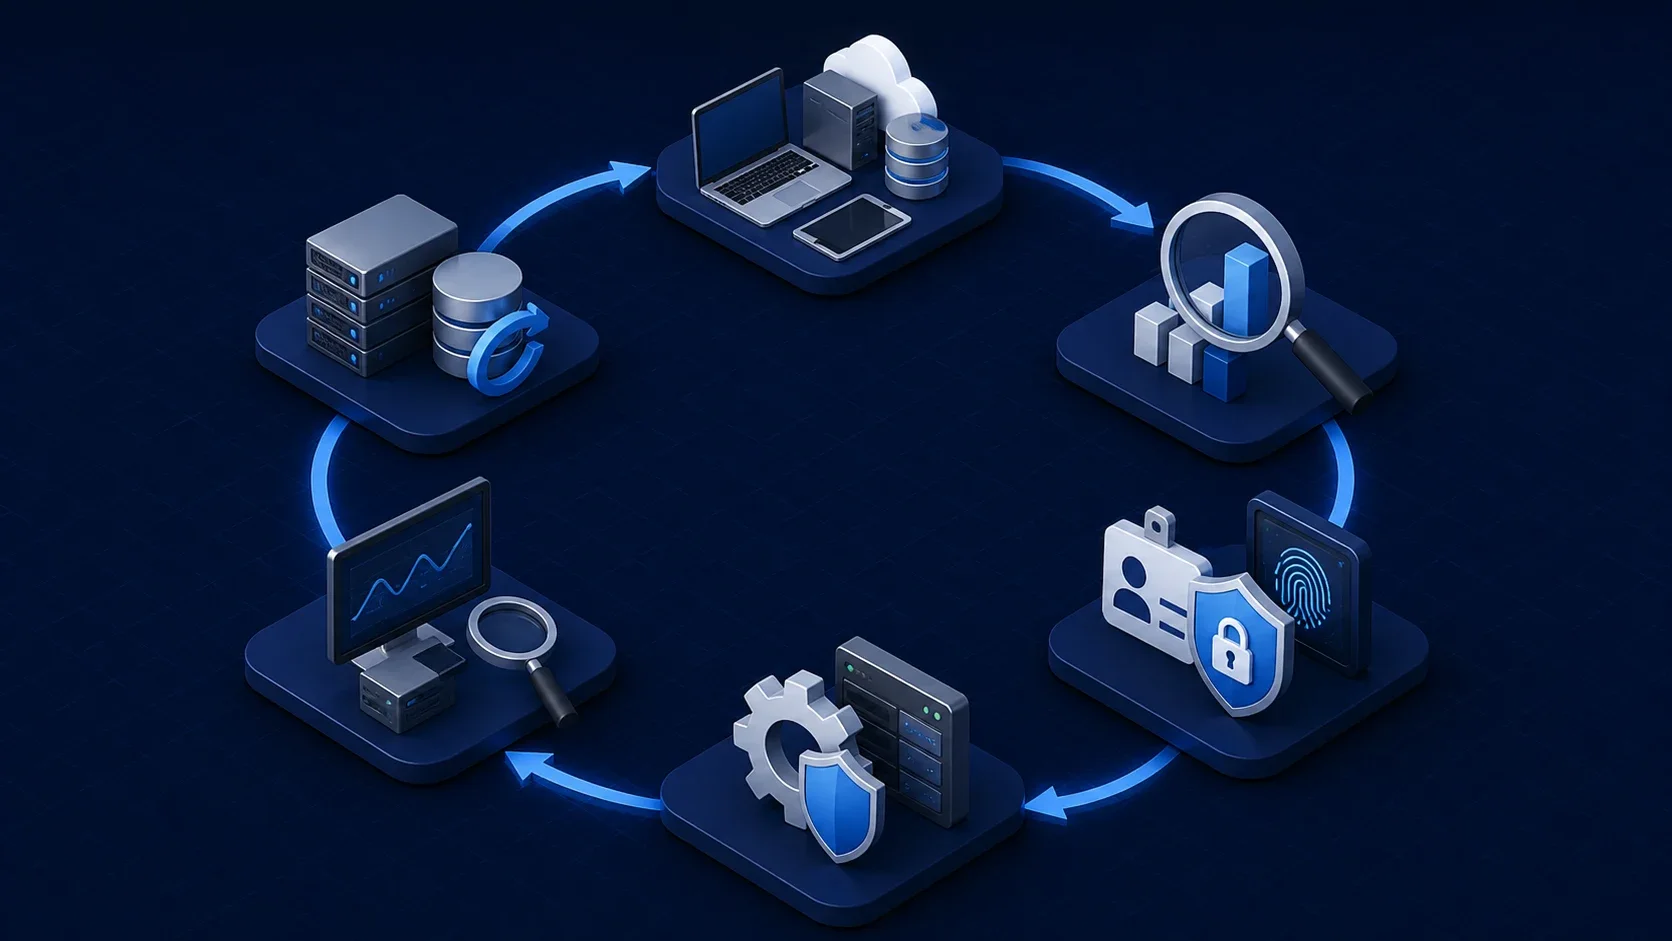
- Inventar mit Eigentümer und Geschäftsbedeutung erstellen. Eine Notebook-Liste genügt nicht. Erfasst werden Identitäten, Server, Cloud-Dienste, Netzwerkgeräte, Fernzugänge, Backups, Anwendungen, Integrationen und Lieferanten. Für jedes Element sind Verantwortung und Auswirkung eines Ausfalls festzuhalten.
- Nach Risiko und Betrieb priorisieren. Schwachstellen mit realistischer Ausnutzbarkeit, Internetzugang, Verbindung zu privilegierten Konten oder möglicher Unterbrechung einer wesentlichen Leistung verdienen höchste Priorität. Ein Schweregrad ohne Unternehmenskontext reicht nicht.
- Zugriffe begrenzen. Administratorkonten prüfen, geeignete Mehrfaktor-Authentifizierung aktivieren, Alltags- und privilegierte Identitäten trennen, ungenutzte Konten entfernen und Berechtigungen regelmäßig neu bewerten. Das ist eine Grundlage für gesteuerte Cybersicherheit, keine einmalige Einstellung.
- Mit Test- und Rückkehrplan patchen. Ein Sicherheitsupdate braucht Eigentümer, Wartungsfenster, Konfigurationssicherung, Test wesentlicher Funktionen und Rückkehrverfahren. Kann ein System nicht sofort korrigiert werden, muss die Übergangsmaßnahme konkret, zeitlich begrenzt und geprüft sein.
- Nutzbare Protokolle sammeln und Ergebnis prüfen. Privilegierte Anmeldungen, Konto- und Konfigurationsänderungen, Zustand des Endgeräteschutzes, kritische Fehler, Backups und unerwartete Kommunikation überwachen. Nach der Behebung ist zu prüfen, ob verwundbare Version oder offener Zugang tatsächlich verschwunden sind.
- Reaktion und Wiederherstellung vorbereiten. Festlegen, wer ein Gerät isolieren darf, wer über Ausfallzeiten entscheidet, wie Lieferanten erreicht werden und aus welcher Quelle Daten wiederhergestellt werden. Backups regelmäßig testen und zumindest in einer Stabsübung den Ausfall eines Schlüsseldienstes durchspielen.
Kollektive Abwehr funktioniert erst, wenn externe Information zu einer geprüften Änderung in der eigenen Umgebung führt — nicht nur zu einer weitergeleiteten Warnung.
Wie KI sicher in der Abwehr eingesetzt wird
KI kann beim Sortieren von Befunden, Erklären einer Konfiguration, Prüfen von Code, Entwerfen von Erkennungsregeln oder Vorbereiten einer Korrektur helfen. Ihr Ergebnis ist kein Richtigkeitsnachweis. Das Sicherheitsteam muss die Datenquelle kennen, den Vorschlag am System prüfen und einen Menschen in Entscheidungen einbinden, die Produktion, Berechtigungen oder Vorfallreaktion verändern können.
Bei der Erweiterung des Daybreak-Programms am 10. August 2026 beschrieb OpenAI konkrete Grenzen für den Zugang zu fortgeschrittenen Cybermodellen. Das Programm richtet sich an zugelassene Personen und Organisationen mit autorisierter Tätigkeit; der Zugang wird an Identitätsprüfung, Kontosicherheit, Monitoring, genehmigte Nutzung und rechtliche Bestätigungen gebunden. OpenAI empfiehlt zudem isolierte Umgebungen, Überwachung der Agentenaktionen und einen genau definierten Umfang autorisierter Systeme.
Das ist keine universelle Anleitung für jedes KI-Werkzeug, aber ein nützliches Sicherheitsmuster. Vor dem KI-Einsatz sollte ein Unternehmen erlaubte Anwendungsfälle, Klassifikation der Eingabedaten, freigegebene Konten und Dienste, Aufbewahrung der Ergebnisse, Prüfverfahren und Auditspur festlegen. Sensible Protokolle, personenbezogene Daten, Passwörter, private Schlüssel und Produktionskonfigurationen gehören nicht in ein nicht freigegebenes Verbraucherwerkzeug.
Das NIST AI Risk Management Framework empfiehlt, KI-Risiken während Entwurf, Einsatz und Bewertung eines Systems zu steuern. Für die Sicherheitspraxis bedeutet das, neben Geschwindigkeit auch Fehlalarme, übersehene Risiken, Qualität von Korrekturen, Einhaltung des Umfangs und die spätere Nachvollziehbarkeit der Freigabe zu messen.
Was die Unternehmensleitung beobachten sollte
Die Leitung muss nicht jede technische Warnung bearbeiten. Sie muss jedoch sehen, ob die Organisation Risiken in Entscheidungen und Ergebnisse umsetzen kann. Eine monatliche oder vierteljährliche Übersicht kann den Anteil kritischer Systeme mit Eigentümer, nicht mehr unterstützte Systeme, Behebungszeit höchster Risiken, Abdeckung privilegierter Konten mit starker Authentifizierung, erfolgreiche Wiederherstellungstests, offene Ausnahmen und den Stand von Vorfallübungen enthalten.
Auch Lieferantenabhängigkeit ist wichtig. Für jeden wesentlichen Dienst muss klar sein, wer warnt, wer die Korrektur vorbereitet, wer sie freigibt und welche Protokolle oder Nachweise das Unternehmen erhält. Ohne diese Antworten kann eine Organisation mehr Werkzeuge besitzen und dennoch nicht belegen, dass sie nach einer Korrektur sicherer ist.
Wann fachliche Hilfe sinnvoll ist
Externe Unterstützung ist angemessen, wenn ein vollständiges Inventar fehlt, wesentliche Dienste nicht abgegrenzt sind, Geräte ohne Support verwendet werden, zentrale Protokolle fehlen oder ein Update einen Ausfall befürchten lässt. Gut strukturierter IT-Outsourcing soll Betriebswissen mit einem Sicherheitsplan verbinden, nicht Entscheidungen der Leitung ersetzen.
Ein geeigneter erster Schritt ist eine autorisierte Prüfung von Systemen, Identitäten, Fernzugängen, Firewallregeln, Updates, Backups, Protokollierung und Lieferantenabhängigkeiten. Das Ergebnis sollte ein kurzer priorisierter Plan sein: Was wird sofort behoben, vorübergehend begrenzt oder ersetzt, wer besitzt jede Aufgabe und wie wird das Ergebnis geprüft? So wird aus einem globalen Aufruf die praktische Abwehr eines konkreten Unternehmens.
Quellen und weitere Informationen
- A call for collective action on cyber defense — OpenAI
- Expanding Daybreak as the Cyber Defense Window Narrows — OpenAI
- The NIST Cybersecurity Framework (CSF) 2.0 — National Institute of Standards and Technology
- AI Risk Management Framework — National Institute of Standards and Technology