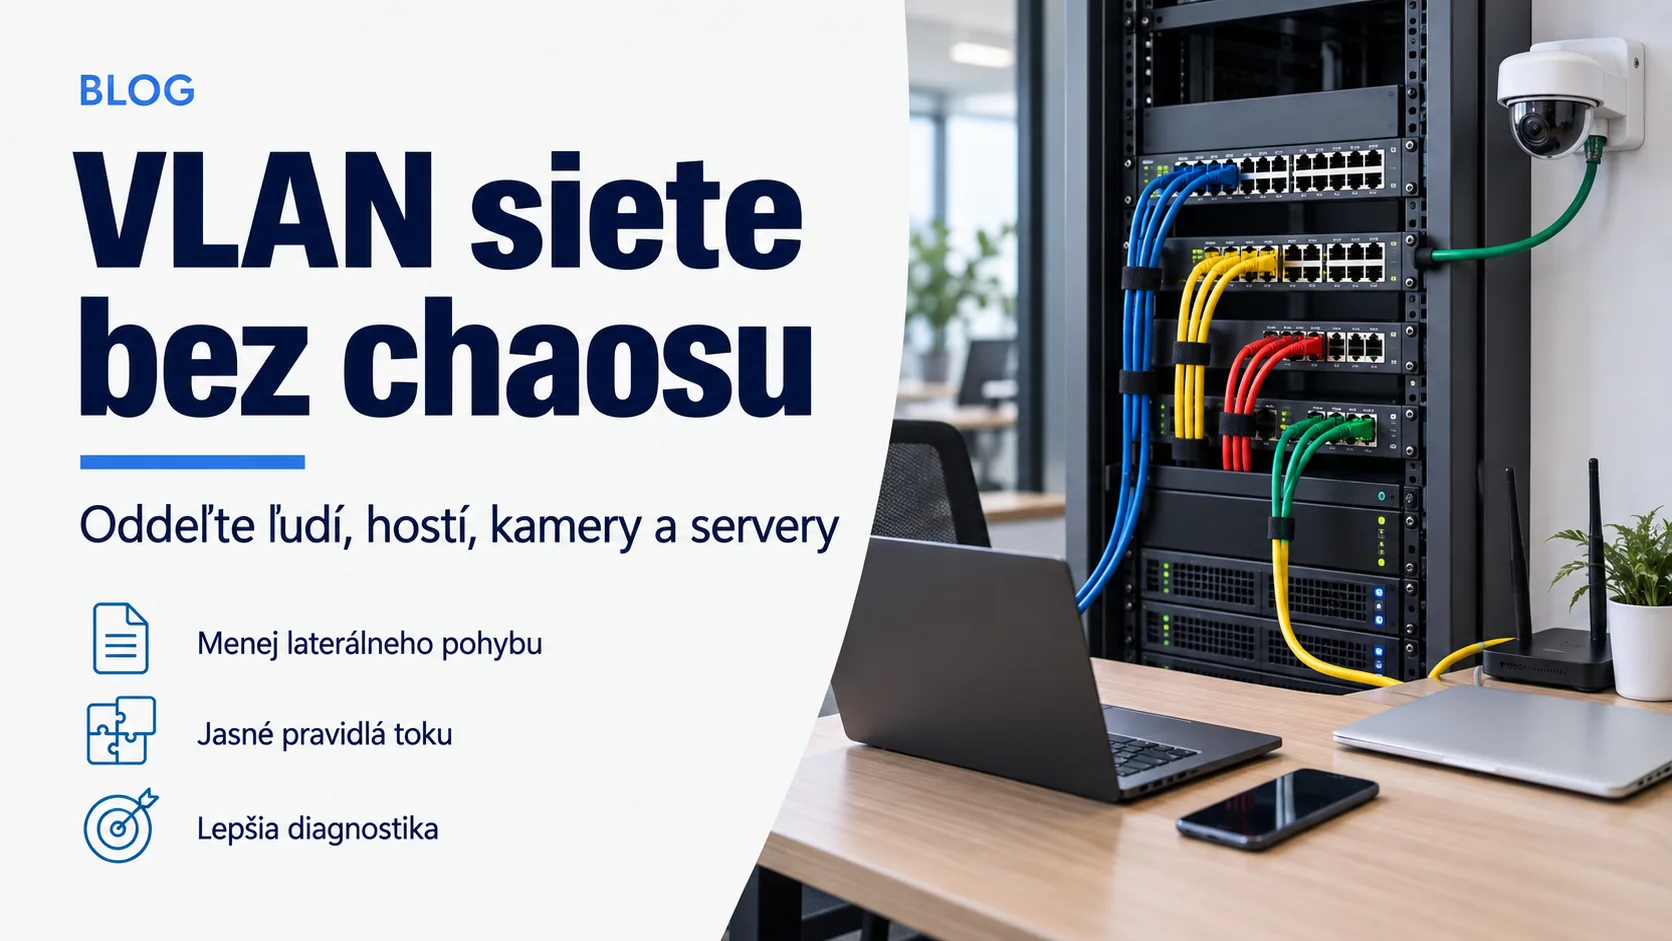
Ak sú notebooky, návštevy, tlačiarne, kamery a správa switchov v jednej sieti, každé zariadenie zdieľa príliš veľký priestor s ostatnými. VLAN umožňuje rozdeliť jednu fyzickú infraštruktúru na viac logických sietí bez samostatného switcha pre každú skupinu.
Segmentácia patrí do návrhu a správy firemnej siete. Jej cieľom nie je vytvoriť čo najviac VLAN, ale jasné hranice, vlastníkov a povolené komunikačné toky.
VLAN oddeľuje broadcast domény, firewall riadi prístup
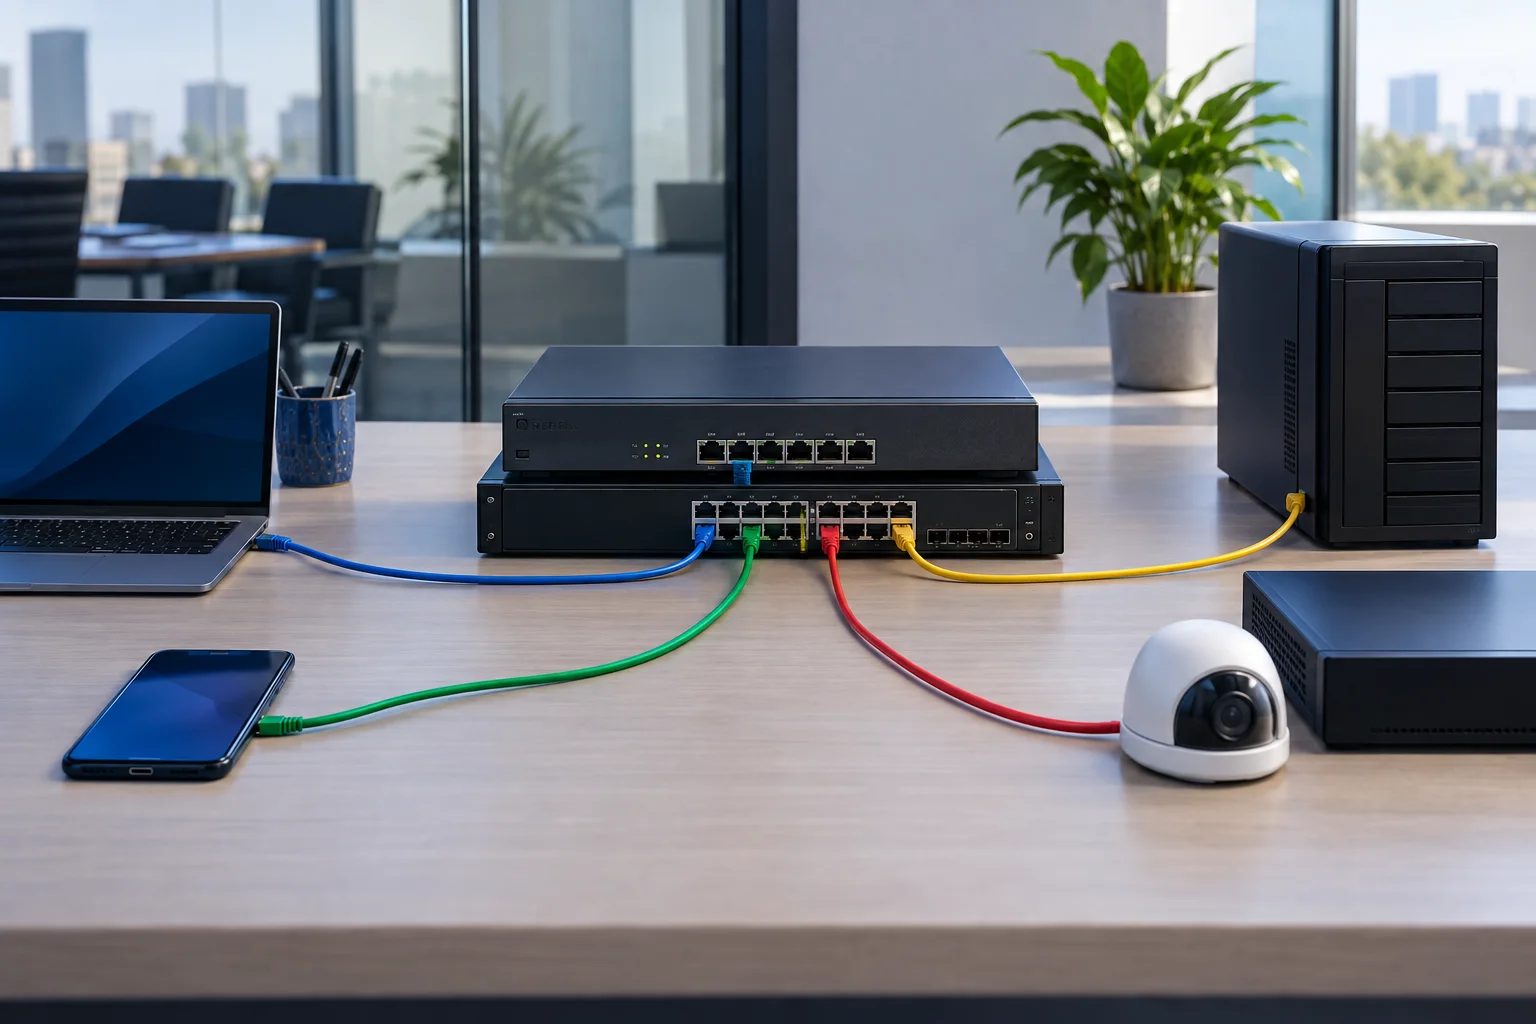
Porty a bezdrôtové siete priradené do jednej VLAN tvoria spoločnú broadcast doménu. Rámce sa medzi rôznymi VLAN automaticky neprepínajú; komunikáciu musí sprostredkovať router alebo firewall. Práve tam sa určujú povolené zdroje, ciele a služby.
Praktický model pre menšiu firmu
- pracovné stanice a firemné notebooky
- servery a úložiská
- IP kamery a NVR
- hostia a súkromné zariadenia
- správa switchov, access pointov a firewallu
Hosťovská sieť zvyčajne potrebuje iba internet. Kamery majú komunikovať najmä s NVR a správcovskými stanicami. Správcovská VLAN má byť dostupná len určeným administrátorom.
Nasadenie bez zbytočného výpadku
- Zmapovať zariadenia, porty, SSID a závislosti.
- Navrhnúť adresné rozsahy, DHCP a pravidlá medzi zónami.
- Otestovať jednu nekritickú skupinu.
- Presúvať zariadenia po menších celkoch a sledovať logy.
- Aktualizovať dokumentáciu a zálohu konfigurácie.
Kde vznikajú chyby
Najčastejšie zlyháva nezdokumentovaný trunk, nesprávna native VLAN, chýbajúci DHCP relay alebo príliš široké pravidlo „any-any“. Bezpečnostná kontrola má overiť aj to, či používateľská sieť nemôže spravovať switche alebo kamery.
Začnite mapou komunikácie, nie číslami VLAN
Yenwa vie zmapovať zariadenia, navrhnúť segmentáciu, pripraviť firewallové pravidlá a vykonať postupný prechod s meraním dostupnosti.
Zdroje a ďalšie informácie
- Virtual Local Area Network Definition — Cisco
- What Is a LAN? — Cisco