Wenn ein Mitarbeiter Outlook, Teams, SharePoint oder eine Geschäftsanwendung öffnet, muss ein Dienst die Identität prüfen und über den Zugriff entscheiden. In der Microsoft-Umgebung übernimmt Microsoft Entra ID diese grundlegende Cloud-Aufgabe. Früher hieß der Dienst Azure Active Directory, ist aber keine bloße Cloud-Kopie des lokalen Active Directory.
Jeder Microsoft-365-Mandant verwendet Entra ID bereits. Entscheidend ist, ob ein Unternehmen Identitäten nur anlegt oder sie mit Mehrfaktor-Authentifizierung, minimalen Rollen und Prüfungen von Gästen, Geräten und Anwendungen steuert. Das ist ein Kern sauberer Microsoft-365- und Cloud-Verwaltung.
Was Entra ID tatsächlich leistet
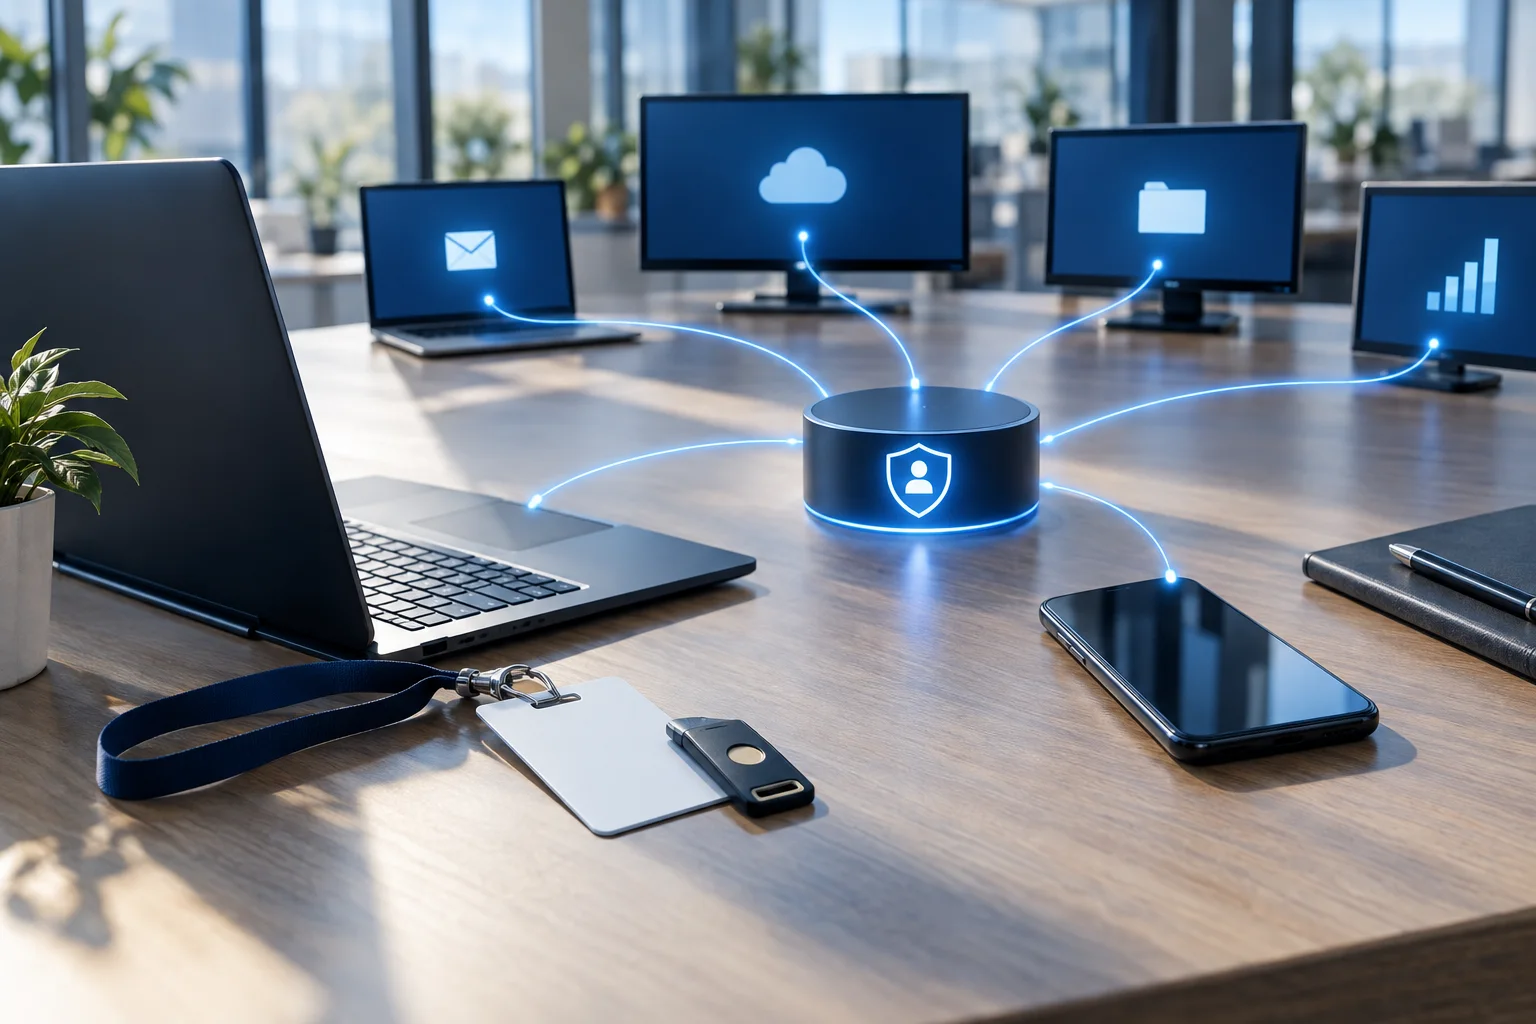
Entra ID speichert Objekte wie Benutzer, Gruppen, Geräte, Unternehmensanwendungen, App-Registrierungen und Administratorrollen. Bei der Anmeldung prüft es Authentifizierungsdaten und stellt Token aus, denen die Anwendung vertraut. Anschließend bestimmen Richtlinien, ob die Identität zugreifen darf und welche Rechte gelten.
Authentifizierung beantwortet „Wer sind Sie?“, Autorisierung „Was dürfen Sie tun?“. MFA verstärkt die Identitätsprüfung, während eine Rolle oder Berechtigung weiterhin den Arbeitsumfang steuert. Wer beide Ebenen verwechselt, erhält stark geprüfte, aber unnötig mächtige Konten.
Ein Mandant ist weder Lizenz noch Azure-Abonnement
Der Mandant ist die Identitätsgrenze einer Organisation und enthält ein Verzeichnis sowie Einstellungen, denen Microsoft 365, Azure und integrierte Anwendungen vertrauen. Ein Azure-Abonnement ist ein mit dem Mandanten verbundener Abrechnungs- und Ressourcencontainer. Eine Lizenz schaltet bestimmte Benutzer- oder Sicherheitsfunktionen frei.
Nicht jede Entra-Funktion steckt in jedem Plan. Conditional Access, erweiterte Identity Governance oder Risikoerkennung können eigene Lizenzen voraussetzen. Die Architektur sollte daher vom tatsächlichen Mandanten, den zugewiesenen Lizenzen und den benötigten Kontrollen ausgehen.
Der Kontolebenszyklus ist wichtiger als der Erstellungstag
- Beim Eintritt nur notwendige Gruppen und sichere Anmeldemethoden zuweisen.
- Bei einem Rollenwechsel alte Zugriffe entfernen und nicht nur neue ergänzen.
- Gästen einen Verantwortlichen, einen Zweck und eine regelmäßige Gültigkeitsprüfung geben.
- Für Administration ein getrenntes Konto mit minimaler Rolle verwenden.
- Beim Austritt Anmeldung sperren, Sitzungen widerrufen, Daten übergeben und Lizenzen nach Prozess entfernen.
Ordnung entsteht nicht durch einen einmaligen Audit, sondern durch einen wiederholbaren Prozess. Gruppen und Automatisierung helfen, brauchen jedoch Eigentümer und verständliche Namen.
Sicherheitsminimum für ein kleineres Unternehmen
Das Unternehmen sollte alle Administratoren kennen, geeignete MFA aktivieren, Standard- und privilegierte Konten trennen, externe Benutzer prüfen und riskante Anmeldungen beobachten. Conditional Access kann Benutzer, Gerät, Anwendung, Ort oder Risikosignal berücksichtigen; eine schlechte Regel kann jedoch legitime Arbeit blockieren. Wo unterstützt, sollte sie zunächst im Berichts- oder Pilotmodus laufen.
Entra ID ist ein Teil der umfassenderen Absicherung von Firmenidentitäten. Es ersetzt weder Backups noch Geräteverwaltung oder Sicherheitsrichtlinien, verbindet diese Ebenen aber durch eine vertrauenswürdige Identität und Zugriffsentscheidungen.
Ein Identitätsaudit beginnt mit Konten und Rollen
Der erste Schritt ist ein Export von Benutzern, Gästen, Anwendungen und privilegierten Rollen, danach folgen MFA und Kontolebenszyklus. Yenwa kann Mandant, Lizenzen und riskante Ausnahmen erfassen und einen priorisierten Verbesserungsplan erstellen.
Quellen und weitere Informationen
- What is Microsoft Entra? — Microsoft Learn
- Frequently asked questions about Microsoft Entra ID — Microsoft Learn