K 29. augustu 2026 je na webe OpenAI zverejnená otvorená výzva na kolektívnu kybernetickú obranu. Podporuje ju široká skupina organizácií z oblasti technológií, bezpečnosti, finančných služieb, telekomunikácií a poradenstva. Základná myšlienka je jednoduchá: schopnosti umelej inteligencie sa rozvíjajú na oboch stranách a obrancovia majú obmedzený čas na odstránenie dlhodobo známych slabín.
Výzva nie je oznámením nového bezpečnostného produktu ani dôkazom, že každý útok už používa umelú inteligenciu. Je to prognóza a odporúčanie signatárov. Pre vedenie bežnej firmy je podstatnejšie niečo iné: ani pokročilé nástroje nepomôžu, ak firma nevie, aké systémy prevádzkuje, kto má privilegovaný prístup, ktoré zariadenia sú bez podpory a či sa po incidente dokáže obnoviť.
Čo OpenAI a signatári skutočne navrhujú
Výzva pomenúva tri princípy. Súčasný stav bezpečnosti podľa nej nebude stačiť, pretože organizácie si nesú staré chyby, nadmerné oprávnenia, nesprávne konfigurácie, neaktualizovaný softvér, slabé overovanie a technický dlh. Viac obrancov má dostať prístup k nástrojom schopným pomáhať s kybernetickou obranou. Zároveň sa majú zdieľať praktické poznatky, overené opravy, spravodajské informácie o hrozbách a postupy reakcie.
Pre organizácie výzva odporúča urobiť z obrany prioritu vedenia, opravovať najrizikovejšie slabiny, overovať výsledok bez ohrozenia kritickej prevádzky a zvyšovať bezpečnostné požiadavky na to, čo firma kupuje, vyvíja a nasadzuje — vrátane kódu vytvoreného pomocou AI. Zdôrazňuje princíp najmenších oprávnení, silné riadenie prístupu, viacvrstvovú ochranu a overené kompenzačné opatrenia tam, kde okamžitá aktualizácia nie je možná.
Toto smerovanie sa zhoduje s rámcom NIST Cybersecurity Framework 2.0. Ten je určený organizáciám bez ohľadu na veľkosť alebo odvetvie a bezpečnosť rozdeľuje na riadenie, identifikáciu, ochranu, detekciu, reakciu a obnovu. NIST zároveň zdôrazňuje, že rámec nepredpisuje jeden technický recept. Firma si musí výsledky prispôsobiť vlastným rizikám, zdrojom a prevádzkovým prioritám.
Čo znamená kolektívna obrana pre bežnú firmu
Kolektívna obrana neznamená preniesť zodpovednosť na dodávateľa alebo čakať, kým niekto pošle univerzálnu opravu. Znamená pripraviť prostredie tak, aby firma vedela dôveryhodnú informáciu rýchlo prijať, posúdiť, zaviesť a overiť. Ak výrobca upozorní na chybu firewallu, interný tím alebo správca musí vedieť, kde sa daný model používa, akú prevádzku chráni, kto môže zmenu schváliť a ako sa konfigurácia vráti späť, ak aktualizácia spôsobí výpadok.
Praktická spolupráca preto zahŕňa jasné kontakty na poskytovateľa IT, internetového operátora, cloudového partnera a dodávateľov kritických aplikácií. Rovnako dôležité sú pravidlá, podľa ktorých sa informácia o zraniteľnosti zmení na úlohu s vlastníkom, termínom, testom a dôkazom o dokončení. Zdieľaný zoznam hrozieb bez inventára a zodpovednosti vytvára iba ďalšiu poštu.
Pre menšiu firmu môže byť kolektívnym prvkom aj kvalitná správa a monitoring siete: dodávateľ sleduje podporu zariadení, relevantné bezpečnostné upozornenia a zmeny konfigurácie naprieč viacerými prostrediami, ale konkrétny zásah vykoná až v autorizovanom rozsahu a s ohľadom na prevádzku klienta.
Šesť krokov, ktoré možno zaviesť bez čakania
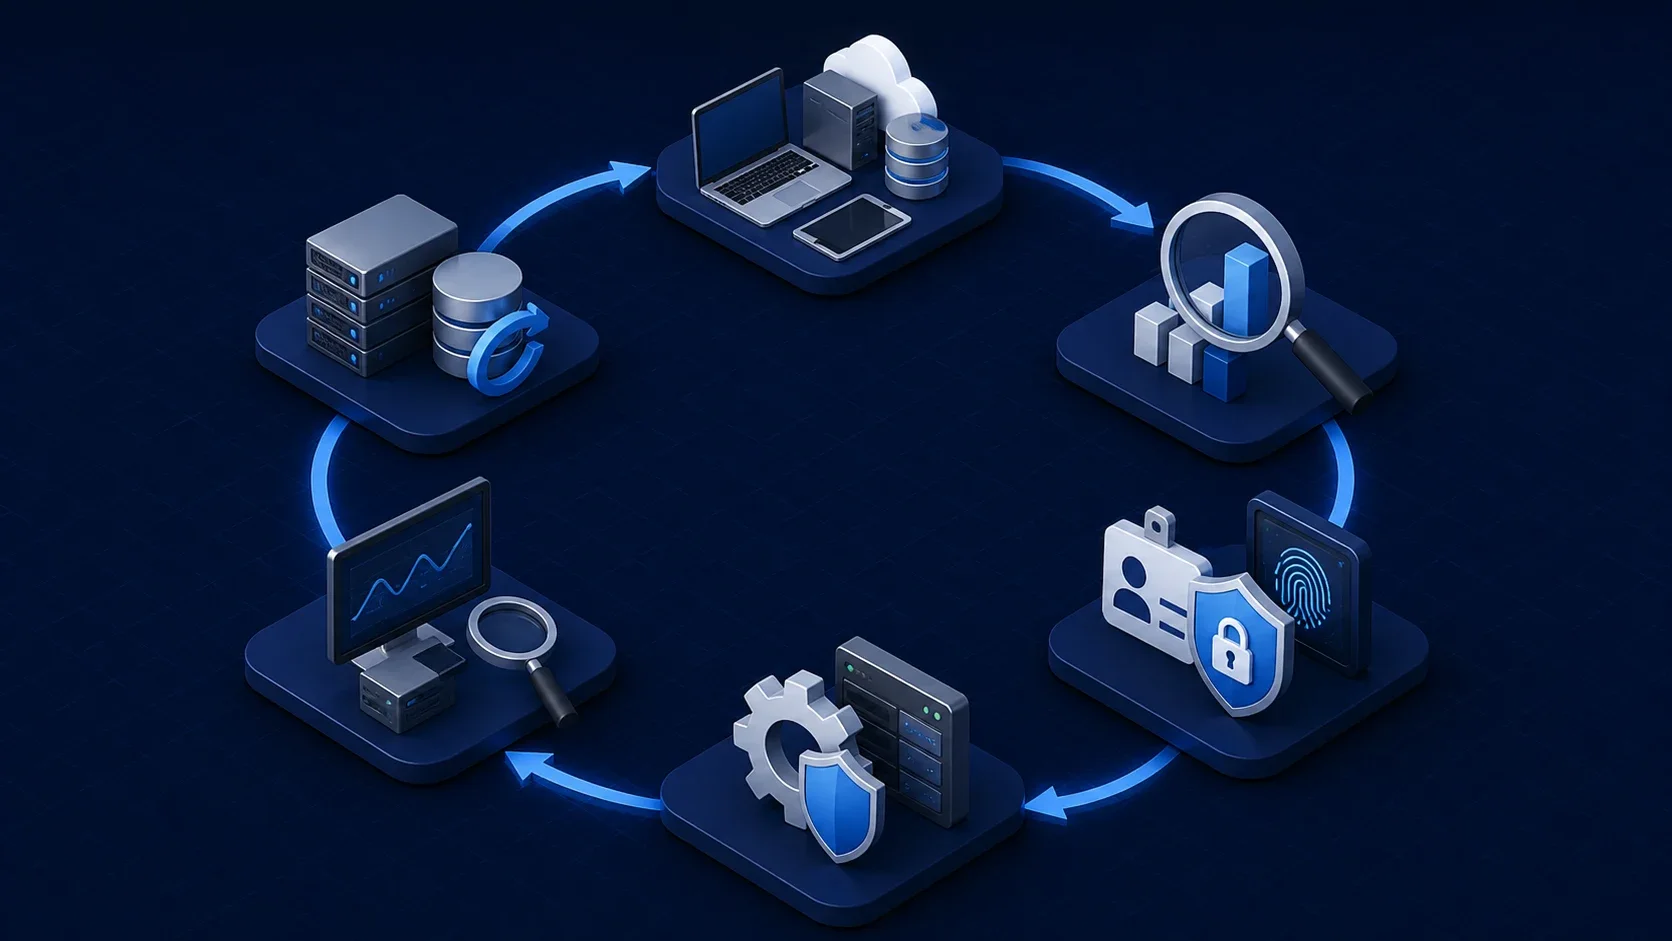
- Zostavte inventár s vlastníkom a významom. Nestačí zoznam notebookov. Zahrňte identity, servery, cloudové služby, sieťové prvky, vzdialené prístupy, zálohy, aplikácie, integrácie a dodávateľov. Pri každej položke označte zodpovednú osobu a dopad výpadku.
- Určite priority podľa rizika a prevádzky. Najvyššiu prioritu majú slabiny, ktoré sú reálne zneužiteľné, dostupné z internetu, spojené s privilegovaným účtom alebo schopné zastaviť kritickú službu. Samotné číslo závažnosti bez kontextu firmy nestačí.
- Obmedzte prístupy. Skontrolujte administrátorské účty, zapnite vhodné viacfaktorové overenie, oddeľte bežné a privilegované identity, odstráňte nepoužívané účty a pravidelne prehodnocujte oprávnenia. To je základ pre riadenú kybernetickú bezpečnosť, nie jednorazové nastavenie.
- Patchujte s plánom testu a návratu. Bezpečnostná aktualizácia potrebuje vlastníka, okno údržby, zálohu konfigurácie, test kritických funkcií a postup návratu. Ak systém nemožno opraviť hneď, dočasné opatrenie musí byť konkrétne, časovo ohraničené a overené.
- Zbierajte použiteľné logy a overujte výsledok. Sledujte privilegované prihlásenia, zmeny účtov a konfigurácií, stav ochrany zariadení, kritické chyby, zálohy a neočakávanú komunikáciu. Po náprave overte, že zraniteľná verzia alebo otvorený prístup skutočne zmizli.
- Pripravte reakciu a obnovu. Určite, kto môže izolovať zariadenie, kto rozhoduje o odstávke, ako sa kontaktujú dodávatelia a z čoho sa obnovujú dáta. Zálohu pravidelne testujte a aspoň stolovým cvičením si prejdite výpadok kľúčovej služby.
Kolektívna obrana funguje až vtedy, keď externá informácia skončí overenou zmenou vo vlastnom prostredí — nie iba preposlaným upozornením.
Ako používať AI v obrane bezpečne
AI môže pomôcť triediť zistenia, vysvetliť konfiguráciu, kontrolovať kód, navrhovať detekčné pravidlá alebo zrýchliť prípravu opravy. Výstup však nie je dôkazom správnosti. Bezpečnostný tím musí poznať zdroj dát, overiť návrh proti systému a zachovať človeka pri rozhodnutí, ktoré môže meniť produkciu, oprávnenia alebo reakciu na incident.
OpenAI 10. augusta 2026 pri rozšírení programu Daybreak uviedla konkrétne hranice pre prístup k pokročilým kybernetickým modelom. Program je určený schváleným jednotlivcom a organizáciám vykonávajúcim autorizovanú prácu; prístup má byť viazaný na overenie identity, zabezpečenie účtu, monitoring, schválené použitie a právne potvrdenia. OpenAI zároveň odporúča izolované prostredie, dohľad nad akciami agenta a presne definovaný rozsah oprávnených systémov.
To nie je univerzálny návod pre každý AI nástroj, ale užitočný bezpečnostný vzor. Firma by mala pred použitím AI určiť povolené prípady použitia, klasifikáciu vstupných dát, schválené účty a služby, uchovávanie výstupov, spôsob kontroly a auditnú stopu. Citlivé logy, osobné údaje, heslá, privátne kľúče ani produkčné konfigurácie nepatria do neschváleného spotrebiteľského nástroja.
NIST AI Risk Management Framework odporúča riadiť riziká AI počas návrhu, používania aj vyhodnocovania systému. Pre bezpečnostnú prax to znamená merať nielen rýchlosť, ale aj chybné pozitívne nálezy, prehliadnuté riziká, kvalitu opráv, dodržanie rozsahu a schopnosť spätne vysvetliť, kto návrh schválil.
Čo má sledovať vedenie firmy
Vedenie nepotrebuje preberať každé technické upozornenie. Potrebuje však vidieť, či organizácia dokáže riziká meniť na rozhodnutia a výsledky. Mesačný alebo štvrťročný prehľad môže obsahovať podiel kritických aktív s určeným vlastníkom, systémy po skončení podpory, čas odstránenia najvyšších rizík, pokrytie privilegovaných účtov silným overovaním, úspešnosť testov obnovy, nevyriešené výnimky a stav cvičenia reakcie na incident.
Dôležitá je aj dodávateľská závislosť. Pri každej kritickej službe má byť jasné, kto poskytne upozornenie, kto pripraví nápravu, kto ju autorizuje a aké logy alebo dôkazy firma dostane. Bez týchto odpovedí môže mať spoločnosť zakúpených viac nástrojov, ale stále nevie, či je po oprave bezpečnejšia.
Kedy dáva zmysel odborná pomoc
Externá pomoc je primeraná, keď firma nemá úplný inventár, nevie oddeliť kritické služby, používa zariadenia po podpore, nemá centralizované logy alebo sa pri aktualizácii obáva odstávky. Dobre nastavený IT outsourcing má spojiť prevádzkovú znalosť s bezpečnostným plánom, nie nahradiť rozhodovanie vedenia.
Prvým krokom môže byť autorizovaný audit aktív, identít, vzdialených prístupov, firewallových pravidiel, aktualizácií, záloh, logovania a závislostí od dodávateľov. Výstupom má byť krátky prioritný plán: čo opraviť hneď, čo dočasne obmedziť, čo nahradiť, kto je vlastníkom úlohy a ako sa overí výsledok. Presne tak sa globálna výzva mení na praktickú obranu konkrétnej firmy.
Zdroje a ďalšie informácie
- A call for collective action on cyber defense — OpenAI
- Expanding Daybreak as the Cyber Defense Window Narrows — OpenAI
- The NIST Cybersecurity Framework (CSF) 2.0 — National Institute of Standards and Technology
- AI Risk Management Framework — National Institute of Standards and Technology